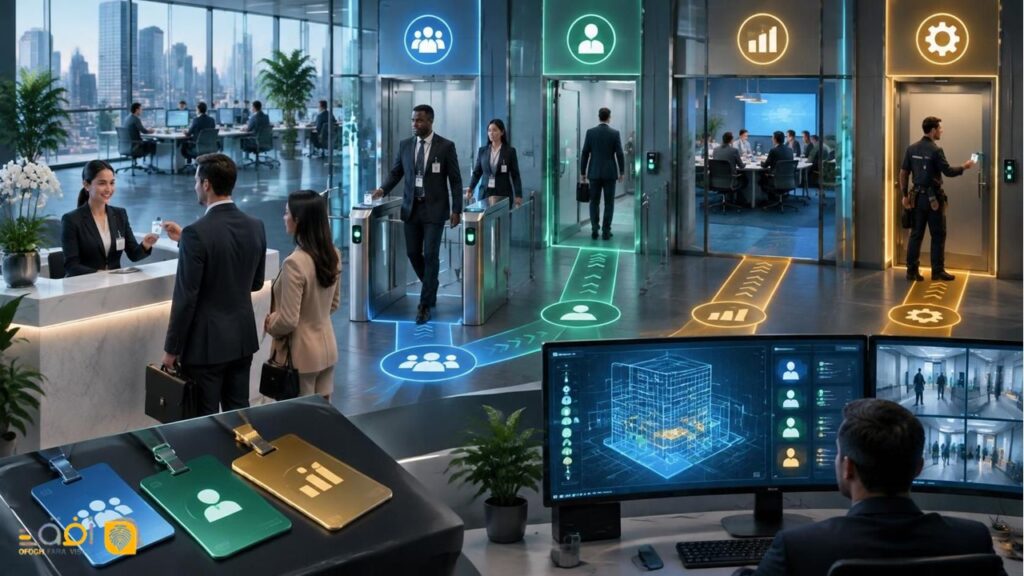
چگونه سطح دسترسی کارکنان و مراجعه کنندگان را در یک سازمان تعریف کنیم؟
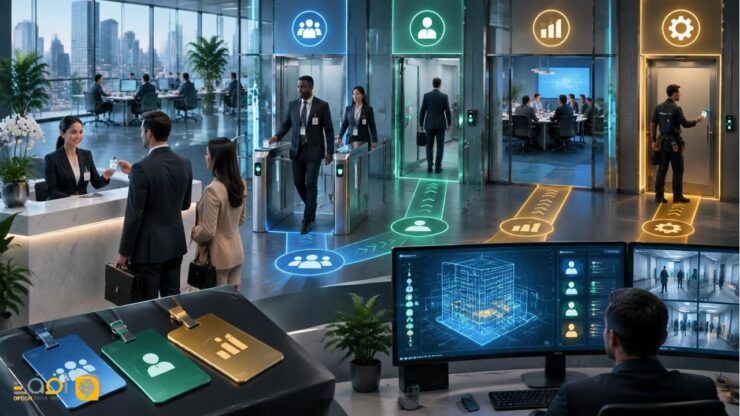
در هر سازمان، همه افراد نباید به تمام بخش ها و امکانات مجموعه دسترسی یکسان داشته باشند. کارکنان واحد مالی، مدیران، نیروهای خدماتی، پیمانکاران و مراجعه کنندگان، هرکدام با هدف متفاوتی وارد سازمان می شوند و طبیعتاً به فضاهای متفاوتی نیاز دارند. برای مثال، ممکن است یک کارمند اجازه ورود به ساختمان اداری را داشته باشد، اما دسترسی به اتاق سرور، بایگانی اسناد محرمانه یا انبار تجهیزات برای او مجاز نباشد.
تعریف سطح دسترسی کارکنان و مراجعه کنندگان به معنای تعیین این موضوع است که چه کسی، در چه زمانی، از کدام ورودی و با چه مجوزی می تواند وارد یک بخش از سازمان شود. این فرایند یکی از مهم ترین بخش های مدیریت امنیت فیزیکی سازمان است و اجرای درست آن به کاهش ورودهای غیرمجاز، افزایش نظم اداری، کنترل بهتر تردد و ثبت دقیق رویدادهای ورود و خروج کمک می کند.
برای پیاده سازی این ساختار، سازمان باید ابتدا بخش های مختلف مجموعه و گروه های کاربری را شناسایی کند، سپس متناسب با مسئولیت هر فرد، مجوزهای مشخصی تعریف کند. در مرحله بعد، استفاده از یک سیستم کنترل تردد و ابزارهای ثبت ورود و خروج می تواند اجرای این سیاست ها را ساده تر و قابل پیگیری تر کند.
۱. چرا تعریف سطح دسترسی در سازمان اهمیت دارد؟
اگر تمام افراد یک سازمان بتوانند بدون محدودیت وارد همه بخش ها شوند، کنترل امنیت محیط کار دشوار خواهد شد. حتی در مجموعه های کوچک نیز نبود یک سیاست مشخص برای ورود و خروج می تواند مشکلاتی مانند تردد غیرمجاز، دسترسی ناخواسته به اطلاعات، اختلال در فعالیت واحدها و دشواری بررسی اتفاقات امنیتی ایجاد کند.
تعریف سطح دسترسی چند مزیت مهم دارد:
- افزایش امنیت فیزیکی سازمان: با محدود کردن ورود به بخش های حساس، احتمال دسترسی افراد غیرمجاز به تجهیزات، اسناد و دارایی های سازمان کاهش پیدا می کند.
- مدیریت بهتر رفت وآمدها: مدیران می توانند مشخص کنند چه افرادی مجاز به ورود به هر بخش هستند و در چه بازه زمانی اجازه تردد دارند.
- جلوگیری از ترددهای غیرضروری: مراجعه کنندگان و پیمانکاران تنها به بخش هایی هدایت می شوند که برای انجام کار خود به آن ها نیاز دارند.
- افزایش مسئولیت پذیری: ثبت اطلاعات ورود و خروج امکان بررسی رویدادها و شناسایی افراد حاضر در بخش های مختلف را فراهم می کند.
- مدیریت دقیق تر منابع انسانی: اتصال فرایند کنترل تردد به سیستم حضور و غیاب می تواند به ثبت منظم ساعات کاری، تأخیرها، خروج های بین ساعتی و گزارش های مدیریتی کمک کند.
نکته مهم این است که کنترل تردد با حضور و غیاب یکسان نیست. کنترل تردد بر مجوز ورود و خروج افراد به مکان های مختلف تمرکز دارد؛ درحالی که حضور و غیاب بیشتر برای محاسبه و مدیریت ساعات کاری استفاده می شود. این دو سیستم می توانند به یکدیگر متصل شوند، اما لزوماً یک قابلیت واحد نیستند.
۲. ابتدا بخش های مختلف سازمان را دسته بندی کنید
قبل از تعریف دسترسی برای افراد، باید مشخص شود که سازمان چه فضاهایی دارد و سطح حساسیت هر فضا چقدر است.
بهتر است ساختمان یا مجموعه را بر اساس نوع فعالیت و میزان حساسیت به چند محدوده تقسیم کنید.
محدوده اول: فضاهای عمومی
این بخش ها معمولاً برای مراجعه کنندگان و کارکنان قابل دسترسی هستند.
نمونه ها:
- ورودی اصلی ساختمان
- لابی و پذیرش
- سالن انتظار
- بخش های عمومی خدمات مشتریان
- اتاق جلسات عمومی با هماهنگی قبلی
در این محدوده، کنترل هویت و ثبت ورود مراجعه کنندگان اهمیت زیادی دارد، اما لزوماً نیازی به محدودیت های پیچیده دسترسی نیست.
محدوده دوم: فضاهای اداری
این محدوده شامل بخش هایی است که فعالیت های روزمره سازمان در آن ها انجام می شود.
نمونه ها:
- واحد منابع انسانی
- واحد فروش و بازاریابی
- واحد پشتیبانی
- بخش حسابداری عمومی
- دفاتر کارکنان
دسترسی به این بخش ها باید بر اساس واحد سازمانی و مسئولیت افراد تعریف شود. برای مثال، کارمند فروش نباید به صورت پیش فرض مجوز ورود به تمام بخش های منابع انسانی یا مالی را داشته باشد.
محدوده سوم: فضاهای محدود و تخصصی
این بخش ها به دلیل نوع فعالیت یا تجهیزات موجود، به مجوزهای اختصاصی نیاز دارند.
نمونه ها:
- اتاق سرور و زیرساخت شبکه
- بایگانی اسناد محرمانه
- آزمایشگاه ها
- انبار تجهیزات ارزشمند
- اتاق کنترل و نظارت
- اتاق نگهداری اطلاعات حساس
در این محدوده ها، علاوه بر ثبت ورود و خروج، ممکن است استفاده از کارت هوشمند، رمز عبور، احراز هویت چندمرحله ای یا تأیید مسئول مربوطه ضروری باشد.
محدوده چهارم: فضاهای کاملاً امنیتی
این فضاها تنها برای افراد مشخص و دارای مجوز ویژه قابل دسترسی هستند.
برای مثال:
- مراکز نگهداری اطلاعات حیاتی
- اتاق تجهیزات امنیتی
- بخش های حساس صنعتی
- مراکز کنترل زیرساخت های حیاتی
در این محیط ها باید علاوه بر محدودیت ورود، رویدادهای دسترسی به صورت دقیق ثبت و بررسی شوند.
نکته اجرایی: سطح بندی فضاها باید بر اساس ریسک واقعی هر سازمان انجام شود. برای مثال، اتاق بایگانی یک شرکت کوچک ممکن است سطح دسترسی متفاوتی نسبت به بایگانی اسناد یک بانک داشته باشد.
۳. گروه های مختلف کاربران را مشخص کنید
بعد از دسته بندی فضاها، باید افرادی را که به سازمان رفت وآمد دارند، بر اساس نوع ارتباط و مسئولیتشان تفکیک کنید.
این مرحله اهمیت زیادی دارد؛ زیرا تعریف دسترسی بر اساس عنوان شغلی به تنهایی کافی نیست. ممکن است دو کارمند در یک واحد فعالیت کنند، اما به دلیل تفاوت وظایف، مجوزهای یکسانی نداشته باشند.
گروه های اصلی کاربران عبارت اند از:
| گروه کاربری | سطح دسترسی پیشنهادی |
| مدیرعامل و مدیران ارشد | بخش های مدیریتی و محدوده های موردنیاز |
| مدیران واحدها | فضای واحد خود و بخش های مرتبط |
| کارکنان عادی | بخش های موردنیاز برای انجام وظایف |
| نیروهای خدماتی | فضاهای خدماتی و محدوده های تعیین شده |
| نگهبانان و حراست | ورودی ها، نقاط کنترل و بخش های مجاز نظارتی |
| پیمانکاران | محدوده پروژه و زمان مجاز فعالیت |
| مراجعه کنندگان | پذیرش، سالن انتظار و محل ملاقات |
| نیروهای موقت و کارآموزان | محدوده و ساعات تعیین شده در قرارداد یا مجوز |
برای مثال، یک نیروی خدماتی ممکن است اجازه ورود به طبقات مختلف را داشته باشد، اما نباید به صورت خودکار مجوز ورود به اتاق سرور یا بایگانی محرمانه را دریافت کند.
همچنین مدیر یک واحد نباید صرفاً به دلیل جایگاه مدیریتی، دسترسی نامحدود به تمام بخش های سازمان داشته باشد. مجوزها باید با وظایف واقعی و مسئولیت های سازمانی متناسب باشند.
۴. سطوح دسترسی را بر اساس نقش و مسئولیت تعریف کنید
یکی از روش های کاربردی برای مدیریت مجوزها، استفاده از مدل کنترل دسترسی مبتنی بر نقش یا RBAC است.
در این روش، به جای اینکه برای هر فرد به صورت جداگانه تمام مجوزها تعریف شود، ابتدا نقش های سازمانی مشخص می شوند و سپس دسترسی های موردنیاز هر نقش تعیین خواهد شد.
برای مثال:
- نقش مدیر منابع انسانی: دسترسی به بخش منابع انسانی و امکانات موردنیاز مدیریت کارکنان.
- نقش کارمند مالی: دسترسی به بخش مالی و محدوده های مرتبط.
- نقش کارمند فروش: دسترسی به واحد فروش و فضاهای عمومی.
- نقش نیروی خدماتی: دسترسی به مسیرها و فضاهای خدماتی تعیین شده.
این مدل باعث می شود مدیریت تعداد زیادی کاربر ساده تر شود. همچنین در صورت جابه جایی کارکنان بین واحدها، می توان نقش قبلی را غیرفعال و مجوزهای نقش جدید را اعمال کرد.
البته نقش سازمانی تنها معیار تصمیم گیری نیست. زمان، موقعیت مکانی، وضعیت استخدامی و حساسیت محیط نیز ممکن است در تعیین دسترسی تأثیر داشته باشند.
اصل حداقل دسترسی چیست؟
یکی از مهم ترین اصول امنیتی در طراحی سطح دسترسی، اصل حداقل دسترسی یا Least Privilege است.
بر اساس این اصل، هر فرد باید فقط به فضاها و امکاناتی دسترسی داشته باشد که برای انجام وظایف شغلی خود به آن ها نیاز دارد.
برای مثال، اگر کارمند واحد فروش فقط به دفتر فروش و سالن جلسات نیاز دارد، اعطای مجوز ورود به اتاق سرور یا بایگانی اسناد مالی ضرورتی ندارد.
این رویکرد در توصیه های امنیتی NIST نیز مورد تأکید قرار گرفته است.
۵. برای مراجعه کنندگان و مهمانان سازمان سیاست جداگانه داشته باشید
یکی از اشتباهات رایج در سازمان ها، استفاده از یک سیاست دسترسی یکسان برای کارکنان و مراجعه کنندگان است.
مراجعه کننده معمولاً برای انجام یک فعالیت مشخص، در یک زمان محدود و با هماهنگی یک کارمند وارد سازمان می شود. بنابراین، دسترسی او باید موقت، هدفمند و محدود به محل موردنیاز باشد.
برای مدیریت مراجعه کنندگان، بهتر است مراحل زیر تعریف شود:
۱. ثبت اطلاعات مراجعه کننده
در زمان ورود، اطلاعات ضروری مانند نام، نام خانوادگی، شرکت یا سازمان محل فعالیت، نام میزبان و علت مراجعه ثبت شود. میزان اطلاعات دریافتی باید متناسب با نیاز امنیتی سازمان باشد.
۲. احراز هویت
متناسب با سیاست مجموعه، هویت مراجعه کننده از طریق مدرک معتبر یا روش مورد تأیید سازمان بررسی شود.
۳. تعیین محدوده مجاز
مشخص شود مراجعه کننده اجازه ورود به کدام بخش را دارد. برای مثال، فردی که برای جلسه با مدیر فروش آمده است، نباید امکان ورود مستقل به واحد مالی را داشته باشد.
۴. تعیین زمان اعتبار مجوز
مجوز مراجعه کننده باید به زمان ملاقات یا مدت انجام کار محدود باشد و پس از پایان آن اعتبار خود را از دست بدهد.
۵. معرفی میزبان یا مسئول همراه
برای مراجعه به بخش های محدود، بهتر است یک کارمند مسئولیت همراهی و نظارت بر فرد را بر عهده بگیرد.
۶. ثبت خروج
زمان خروج نیز باید ثبت شود تا مشخص باشد چه افرادی در چه بازه ای در ساختمان حضور داشته اند.
تفاوت سطح دسترسی کارکنان و مراجعه کنندگان
| معیار مقایسه | کارکنان | مراجعه کنندگان |
| مدت اعتبار دسترسی | متناسب با وضعیت همکاری | موقت و محدود |
| احراز هویت | کارت سازمانی یا شناسه اختصاصی | بررسی هویت طبق سیاست سازمان |
| محدوده ورود | متناسب با نقش شغلی | متناسب با هدف مراجعه |
| زمان مجاز | ساعات و شیفت کاری تعیین شده | زمان ملاقات یا مجوز |
| ثبت تردد | مستمر و متناسب با سیاست سازمان | ورود و خروج هر مراجعه |
| نظارت | بر اساس سطح حساسیت فضا | معمولاً با همراهی میزبان در مناطق محدود |
| لغو مجوز | هنگام تغییر سمت یا پایان همکاری | پس از پایان اعتبار مراجعه |
۶. محدودیت زمانی برای دسترسی افراد تعریف کنید
دسترسی به یک مکان فقط به معنای اجازه ورود به آن نیست؛ زمان ورود نیز اهمیت دارد.
برای مثال، ممکن است یک کارمند اجازه ورود به ساختمان را داشته باشد، اما مجاز به ورود در روزهای تعطیل یا ساعات غیراداری نباشد.
به همین دلیل، بهتر است مجوزها علاوه بر محدوده مکانی، بر اساس زمان نیز تنظیم شوند.
نمونه هایی از محدودیت زمانی:
- کارکنان اداری: مجاز به ورود در ساعات کاری تعیین شده.
- نیروهای شیفت شب: دسترسی در بازه زمانی شیفت مربوطه.
- پیمانکاران: مجاز به ورود در روزها و ساعات اجرای پروژه.
- مراجعه کنندگان: مجاز به ورود در زمان ثبت شده برای ملاقات.
- نیروهای پشتیبانی فنی: دسترسی خارج از ساعات کاری با تأیید مسئول مربوطه.
در برخی سازمان ها، امکان تعریف دسترسی موقت برای شرایط اضطراری نیز ضروری است. این مجوزها باید دارای تأیید مشخص، محدوده معین و زمان انقضا باشند.
۷. از چه ابزارهایی برای اجرای سیاست کنترل تردد استفاده کنیم؟
پس از طراحی سیاست دسترسی، باید ابزاری متناسب با ساختار سازمان برای اجرای آن انتخاب شود.
انتخاب ابزار به تعداد کارکنان، تعداد ورودی ها، حساسیت بخش ها، میزان تردد و بودجه سازمان بستگی دارد.
کارت و تگ RFID
در این روش، هر فرد یک کارت یا تگ اختصاصی دریافت می کند و با نزدیک کردن آن به دستگاه کارت خوان، هویت او بررسی می شود.
مزایا:
- سرعت مناسب در کنترل ورود و خروج
- امکان تخصیص شناسه اختصاصی به افراد
- قابلیت تعریف مجوز برای کارت ها در سیستم های پشتیبانی کننده
- سهولت صدور و غیرفعال سازی کارت
نکته امنیتی: گم شدن کارت، واگذاری آن به شخص دیگر یا استفاده غیرمجاز از کارت باید در سیاست امنیتی سازمان پیش بینی شود.
دستگاه حضور و غیاب اثر انگشتی
در این روش، هویت فرد از طریق ویژگی بیومتریک اثر انگشت بررسی می شود.
این روش می تواند برای ثبت تردد کارکنان و در صورت پشتیبانی دستگاه و زیرساخت، برای کنترل دسترسی به محدوده های مشخص نیز استفاده شود.
مزایا:
- کاهش وابستگی به کارت فیزیکی
- ثبت تردد با شناسه اختصاصی فرد
- مناسب برای برخی محیط های اداری و صنعتی
البته استفاده از اطلاعات بیومتریک نیازمند توجه جدی به امنیت اطلاعات، رضایت و الزامات قانونی مرتبط با داده های شخصی است.
سیستم تشخیص چهره
در این روش، هویت فرد از طریق مقایسه ویژگی های چهره با اطلاعات ثبت شده بررسی می شود.
این فناوری در برخی سیستم های کنترل تردد و دستگاه های حضور و غیاب پیشرفته وجود دارد.
مزایای احتمالی:
- کاهش نیاز به کارت یا تماس فیزیکی با دستگاه
- سرعت مناسب شناسایی در شرایط استاندارد
- امکان یکپارچه سازی با سیستم های مدیریتی سازگار
با این حال، دقت تشخیص، شرایط نور، کیفیت دوربین، روش مقابله با جعل هویت و الزامات حفاظت از داده های بیومتریک باید قبل از انتخاب بررسی شوند.
سیستم کنترل تردد آنلاین
در سازمان هایی که چندین ورودی، شعبه یا تعداد زیادی نیروی انسانی دارند، استفاده از راهکارهای تحت شبکه می تواند مدیریت دسترسی را ساده تر کند.
در یک سیستم کنترل تردد آنلاین، دستگاه ها از طریق شبکه با نرم افزار مرکزی ارتباط برقرار می کنند و اطلاعات تردد برای بررسی و گزارش گیری در اختیار مدیران مجاز قرار می گیرد.
بسته به امکانات محصول، مدیر می تواند:
- اطلاعات کاربران را مدیریت کند.
- مجوزهای ورود و خروج را تعریف یا اصلاح کند.
- ترددهای ثبت شده را بررسی کند.
- گزارش های مربوط به حضور افراد را دریافت کند.
- در صورت پشتیبانی سیستم، وضعیت دستگاه ها را از راه دور مدیریت کند.
توجه: آنلاین بودن نرم افزار حضور و غیاب لزوماً به معنای کنترل لحظه ای قفل درها یا مدیریت دسترسی فیزیکی نیست. برای این قابلیت باید دستگاه ها، کنترلرها و نرم افزار از قابلیت کنترل دسترسی و ارتباط موردنیاز پشتیبانی کنند.
۸. نقش نرم افزار حضور و غیاب در مدیریت سطح دسترسی چیست؟
نرم افزار حضور و غیاب می تواند بخش مهمی از زیرساخت مدیریت تردد سازمان باشد؛ به خصوص زمانی که تعداد کارکنان زیاد است یا مجموعه در چند طبقه و شعبه فعالیت می کند.
در یک راهکار مناسب، اطلاعات کارکنان، گروه های کاری، شیفت ها و رویدادهای ورود و خروج در یک محیط مدیریتی ثبت می شوند.
برخی از قابلیت هایی که هنگام انتخاب نرم افزار حضور و غیاب باید بررسی شوند عبارت اند از:
مدیریت اطلاعات کارکنان: امکان تعریف مشخصات، شناسه اختصاصی، واحد سازمانی و وضعیت همکاری هر فرد.
تعریف شیفت های کاری: مشخص کردن زمان شروع و پایان فعالیت، شیفت های چرخشی و برنامه های کاری متفاوت.
ثبت و گزارش گیری تردد: مشاهده ورود و خروج کارکنان، تأخیرها، تعجیل ها و ترددهای خارج از برنامه.
مدیریت سطوح دسترسی کاربران نرم افزار: تعیین اینکه کدام مدیر یا مسئول منابع انسانی اجازه مشاهده، ویرایش یا دریافت گزارش های مربوط به کارکنان را داشته باشد.
اتصال به دستگاه های حضور و غیاب: دریافت اطلاعات ثبت شده از دستگاه های سازگار و تجمیع آن ها در نرم افزار.
مدیریت متمرکز: امکان مدیریت اطلاعات و گزارش های چند واحد یا شعبه، در صورت پشتیبانی محصول.
باید به یک تفاوت مهم توجه داشت: سطح دسترسی مدیران به اطلاعات نرم افزار با مجوز ورود فیزیکی کارکنان به اتاق ها و بخش های سازمان متفاوت است. ممکن است یک مدیر منابع انسانی به گزارش های حضور و غیاب دسترسی داشته باشد، اما مجوز ورود به اتاق تجهیزات شبکه را نداشته باشد.
بنابراین، هنگام انتخاب نرم افزار، مشخص کنید که هدف شما صرفاً مدیریت حضور و غیاب است یا به کنترل دسترسی فیزیکی نیز نیاز دارید.
۹. چگونه یک سیستم کنترل تردد مناسب انتخاب کنیم؟
برای خرید سیستم کنترل تردد، صرفاً مقایسه تعداد قابلیت های دستگاه کافی نیست. ابتدا باید نیازهای امنیتی و عملیاتی سازمان مشخص شوند.
در ادامه مهم ترین معیارهای انتخاب را بررسی می کنیم.
| معیار انتخاب | اهمیت در سازمان |
| تعداد کاربران قابل پشتیبانی | متناسب با تعداد کارکنان و مراجعه کنندگان |
| روش احراز هویت | کارت، رمز، اثر انگشت یا تشخیص چهره |
| تعریف سطوح دسترسی | امکان تفکیک مجوز افراد و گروه ها |
| محدودیت زمانی | تعیین ساعت و روز مجاز ورود |
| گزارش گیری | بررسی سوابق ورود و خروج |
| ارتباط با نرم افزار | انتقال اطلاعات به سامانه مدیریتی |
| قابلیت توسعه | امکان اضافه کردن دستگاه و ورودی جدید |
| امنیت اطلاعات | حفاظت از اطلاعات کاربران و سوابق تردد |
| پشتیبانی و خدمات | دسترسی به خدمات نصب، آموزش و نگهداری |
قبل از خرید سیستم کنترل تردد به چه نکاتی توجه کنیم؟
پیش از انتخاب محصول، به این پرسش ها پاسخ دهید:
۱. سازمان چند کارمند و چند مراجعه کننده روزانه دارد؟
۲. چند ورودی و خروجی باید کنترل شوند؟
۳. آیا برای بخش های مختلف ساختمان به مجوزهای متفاوت نیاز دارید؟
۴. آیا باید دسترسی افراد در ساعات مشخص محدود شود؟
۵. آیا دستگاه باید به نرم افزار حضور و غیاب متصل شود؟
۶. آیا به ثبت و گزارش گیری تردد مراجعه کنندگان نیز نیاز دارید؟
۷. آیا سازمان چند شعبه دارد و مدیریت متمرکز لازم است؟
پاسخ به این پرسش ها مشخص می کند که به یک دستگاه ساده ثبت تردد نیاز دارید یا باید یک زیرساخت کامل کنترل دسترسی طراحی کنید.
۱۰. قیمت دستگاه حضور و غیاب و هزینه راه اندازی سیستم کنترل تردد به چه عواملی بستگی دارد؟
یکی از موضوعات مهم هنگام خرید حضور و غیاب یا تجهیز سازمان به سیستم کنترل تردد، برآورد هزینه های اولیه و نگهداری است.
قیمت دستگاه حضور و غیاب عدد ثابتی نیست و بر اساس نوع فناوری، امکانات، ظرفیت و برند محصول تغییر می کند.
مهم ترین عوامل مؤثر بر قیمت عبارت اند از:
- نوع فناوری احراز هویت: دستگاه های کارتی، اثر انگشتی و تشخیص چهره از نظر سخت افزار و امکانات تفاوت دارند.
- ظرفیت ثبت اطلاعات: تعداد کاربران و حجم اطلاعاتی که دستگاه می تواند ذخیره کند.
- قابلیت اتصال به شبکه: امکان ارتباط از طریق LAN، Wi-Fi یا سایر روش های ارتباطی.
- امکانات نرم افزاری: نوع گزارش گیری، مدیریت کارکنان، تعریف شیفت و قابلیت های مدیریتی.
- قابلیت کنترل قفل و درب: در صورت نیاز به کنترل واقعی دسترسی فیزیکی، هزینه کنترلر، قفل برقی، کارت خوان و تجهیزات جانبی نیز باید محاسبه شود.
- تعداد نقاط کنترل: افزایش تعداد ورودی ها و خروجی ها معمولاً به تجهیزات و زیرساخت بیشتری نیاز دارد.
- هزینه نصب و پشتیبانی: کابل کشی، راه اندازی، آموزش و خدمات پس از فروش نیز بخشی از هزینه نهایی هستند.
برای مقایسه صحیح قیمت دستگاه حضور و غیاب، بهتر است هزینه کل راه اندازی را در نظر بگیرید، نه فقط قیمت خرید دستگاه.
برای مثال، ممکن است یک دستگاه ارزان تر در ابتدا انتخاب مناسبی به نظر برسد، اما به دلیل نداشتن قابلیت اتصال به نرم افزار موردنظر یا محدودیت ظرفیت، در آینده هزینه بیشتری به سازمان تحمیل کند.
۱۱. اشتباهات رایج در تعریف سطح دسترسی کارکنان و مراجعه کنندگان
حتی اگر سازمان از تجهیزات پیشرفته استفاده کند، سیاست گذاری اشتباه می تواند امنیت و کارایی سیستم را کاهش دهد.
برخی از اشتباهات رایج عبارت اند از:
۱. اعطای دسترسی یکسان به همه کارکنان
هر فرد باید متناسب با مسئولیت خود مجوز دریافت کند. دسترسی عمومی و بدون محدودیت، احتمال ورود غیرمجاز را افزایش می دهد.
۲. نداشتن سیاست مشخص برای مراجعه کنندگان
ورود مهمانان بدون ثبت اطلاعات، تعیین میزبان و مشخص کردن محدوده مجاز، کنترل تردد را دشوار می کند.
۳. غیرفعال نکردن مجوز کارکنان سابق
پس از پایان همکاری یا تغییر مسئولیت، مجوزهای غیرضروری باید در اسرع وقت اصلاح یا لغو شوند.
۴. نادیده گرفتن دسترسی پیمانکاران
پیمانکاران و نیروهای موقت باید مجوزهای محدود و متناسب با پروژه داشته باشند. دسترسی آن ها نباید بدون بررسی و محدودیت زمانی فعال بماند.
۵. ثبت نکردن رویدادهای ورود و خروج
اگر اطلاعات تردد ذخیره نشوند، بررسی اتفاقات و شناسایی ورودهای غیرمجاز دشوار خواهد بود.
۶. بررسی نکردن دوره ای مجوزها
دسترسی افراد باید به صورت دوره ای بررسی شود؛ زیرا تغییر سمت، جابه جایی واحدها و پایان پروژه ها می تواند نیازهای قبلی را تغییر دهد.
۷. انتخاب دستگاه بدون توجه به نیاز واقعی سازمان
خرید دستگاه حضور و غیاب بدون بررسی قابلیت های کنترل دسترسی ممکن است باعث شود سازمان نتواند سیاست امنیتی موردنظر خود را اجرا کند.
۱۲. چک لیست اجرایی برای پیاده سازی سطح دسترسی در سازمان
برای اینکه مراحل طراحی و اجرای سیستم کنترل تردد ساده تر شود، می توانید از چک لیست زیر استفاده کنید:
- شناسایی تمام ورودی ها و خروجی های سازمان
- دسته بندی فضاها بر اساس میزان حساسیت
- شناسایی کارکنان، مدیران، پیمانکاران و مراجعه کنندگان
- تعریف نقش های سازمانی و مجوزهای هر نقش
- تعیین محدوده مکانی مجاز برای هر گروه
- تعیین ساعات و روزهای مجاز تردد
- تعریف فرایند ثبت و تأیید مراجعه کنندگان
- تعیین مسئول صدور و لغو مجوزها
- انتخاب دستگاه و نرم افزار متناسب با نیاز سازمان
- اتصال تجهیزات و بررسی صحت ثبت تردد
- تعریف دوره بازبینی و اصلاح دسترسی ها
- تعیین سیاست نگهداری و حفاظت از سوابق تردد
اجرای این مراحل به سازمان کمک می کند تا به جای خرید تجهیزات بدون برنامه، ابتدا ساختار دسترسی خود را طراحی کند و سپس ابزار متناسب با آن را انتخاب کند.
۱۳. چرا مدیریت متمرکز تردد برای سازمان های امروزی اهمیت دارد؟
با افزایش تعداد کارکنان، توسعه شعب و پیچیده تر شدن ساختار سازمانی، مدیریت دستی ورود و خروج افراد دشوارتر می شود.
در چنین شرایطی، استفاده از راهکارهای نرم افزاری می تواند فرایندهای منابع انسانی و مدیریت تردد را منظم تر کند.
برای مثال، در یک سازمان با سه شعبه، ممکن است مدیر منابع انسانی نیاز داشته باشد گزارش حضور کارکنان را از تمام شعب دریافت کند. در عین حال، مدیر هر شعبه باید فقط به اطلاعات مرتبط با همان مجموعه دسترسی داشته باشد.
یک نرم افزار حضور و غیاب تحت وب، در صورت برخورداری از قابلیت های لازم، می تواند امکان مدیریت متمرکز اطلاعات، مشاهده گزارش ها و تعریف دسترسی کاربران مدیریتی را فراهم کند.
همچنین اگر نرم افزار با دستگاه های مناسب یکپارچه شده باشد، اطلاعات ورود و خروج کارکنان می تواند به صورت منظم جمع آوری و پردازش شود.
در انتخاب این راهکارها، بهتر است سه موضوع را جداگانه بررسی کنید:
۱. مدیریت کاربران و سطح دسترسی آن ها به نرم افزار.
۲. ثبت و محاسبه ساعات حضور و غیاب کارکنان.
۳. کنترل مجوز ورود فیزیکی افراد به بخش های مختلف.
این تفکیک کمک می کند سازمان دقیقاً بداند چه قابلیتی را خریداری می کند و برای اجرای کامل سیاست امنیتی خود به چه تجهیزات یا امکانات تکمیلی نیاز دارد.
جمع بندی
تعریف سطح دسترسی کارکنان و مراجعه کنندگان نباید به صدور کارت ورود یا نصب یک دستگاه حضور و غیاب محدود شود. سازمان برای مدیریت صحیح تردد به یک سیاست مشخص نیاز دارد که در آن افراد، نقش ها، محدوده های مکانی، زمان مجاز ورود و مسئولیت های نظارتی تعریف شده باشند.
استفاده از سیستم کنترل تردد مناسب در کنار نرم افزار حضور و غیاب می تواند ثبت اطلاعات، نظارت بر ورود و خروج و مدیریت نیروی انسانی را ساده تر کند.
اگر قصد خرید حضور و غیاب یا راه اندازی سیستم کنترل تردد برای سازمان خود را دارید، ابتدا نیازهای مجموعه، تعداد کاربران، تعداد ورودی ها و سطح امنیت موردنیاز را مشخص کنید. سپس بر اساس این اطلاعات، دستگاه و نرم افزاری را انتخاب کنید که قابلیت های موردنیاز شما را به صورت واقعی پشتیبانی کند.
سوالات متداول
۱. سطح دسترسی در سیستم کنترل تردد چیست؟
سطح دسترسی مشخص می کند هر فرد با توجه به نقش، مسئولیت و مجوز خود، اجازه ورود به کدام بخش های سازمان را دارد. این مجوزها می توانند بر اساس مکان، زمان و نوع کاربر تعریف شوند.
۲. چگونه می توان دسترسی کارکنان را از مراجعه کنندگان جدا کرد؟
برای کارکنان باید مجوزهای متناسب با واحد سازمانی، سمت و ساعات کاری تعریف شود. مراجعه کنندگان نیز باید پس از ثبت اطلاعات و تأیید هویت، مجوز موقت و محدود به محل ملاقات دریافت کنند.
۳. آیا دستگاه حضور و غیاب می تواند ورود افراد به اتاق های مختلف را کنترل کند؟
بعضی از دستگاه های حضور و غیاب قابلیت اتصال به سیستم کنترل دسترسی و تجهیزات قفل برقی را دارند. اما همه دستگاه ها چنین قابلیتی ندارند. هنگام خرید باید از پشتیبانی دستگاه و نرم افزار از کنترل فیزیکی درها اطمینان حاصل کنید.
۴. تفاوت سیستم کنترل تردد با نرم افزار حضور و غیاب چیست؟
سیستم کنترل تردد مجوز ورود و خروج افراد به ساختمان ها و محدوده های مختلف را مدیریت می کند. نرم افزار حضور و غیاب برای ثبت و محاسبه ساعات کاری کارکنان استفاده می شود. این دو راهکار می توانند با یکدیگر یکپارچه شوند.
۵. آیا امکان تعریف دسترسی موقت برای پیمانکاران وجود دارد؟
بله. در سیستم های پشتیبانی کننده از مدیریت مجوز، می توان برای پیمانکاران شناسه یا مجوزی با محدوده مکانی و اعتبار زمانی مشخص تعریف کرد و پس از پایان پروژه آن را غیرفعال کرد.
۶. برای کنترل تردد مراجعه کنندگان چه اطلاعاتی باید ثبت شود؟
معمولاً نام مراجعه کننده، اطلاعات تماس موردنیاز، نام میزبان، علت مراجعه، زمان ورود و زمان خروج ثبت می شود. نوع و میزان اطلاعات باید بر اساس نیاز سازمان و الزامات حفاظت از اطلاعات شخصی تعیین شود.
۷. هنگام خرید سیستم کنترل تردد چه ویژگی هایی اهمیت بیشتری دارند؟
قابلیت تعریف سطوح دسترسی، پشتیبانی از روش های احراز هویت، محدودیت زمانی، گزارش گیری، امکان اتصال به نرم افزار، امنیت اطلاعات و قابلیت توسعه از مهم ترین معیارهای انتخاب هستند.
۸. آیا نرم افزار حضور و غیاب آنلاین برای سازمان های چندشعبه ای مناسب است؟
بله، به شرط آنکه نرم افزار از مدیریت چند شعبه، تعریف کاربران و سطوح دسترسی مدیریتی، تجمیع اطلاعات و گزارش گیری متمرکز پشتیبانی کند.
۹. هر چند وقت یک بار باید سطوح دسترسی کارکنان بازبینی شوند؟
زمان بندی ثابتی برای تمام سازمان ها وجود ندارد. بهتر است علاوه بر بازبینی دوره ای بر اساس میزان ریسک، پس از تغییر سمت، انتقال واحد، پایان همکاری یا اتمام قرارداد پیمانکاران نیز مجوزها بررسی و اصلاح شوند.
۱۰. آیا قیمت دستگاه حضور و غیاب با هزینه سیستم کنترل تردد یکسان است؟
خیر. قیمت دستگاه تنها بخشی از هزینه پروژه است. برای راه اندازی سیستم کنترل تردد ممکن است به کارت خوان، کنترلر، قفل برقی، تجهیزات شبکه، نرم افزار، نصب و پشتیبانی نیز نیاز باشد.