چگونه دسترسی کاربران به سامانه کنترل تردد را ممیزی کنیم؟
سامانه کنترل تردد یکی از ابزارهای مهم مدیریت امنیت سازمان ها، شرکت ها و مجموعه های چندشعبه ای است. این سامانه علاوه بر ثبت ورود و خروج کارکنان، امکان مدیریت مجوزهای دسترسی، نظارت بر فعالیت کاربران، کنترل تردد در بخش های مختلف و تهیه گزارش های مدیریتی را فراهم می کند. بااین حال، صرف نصب دستگاه حضور و غیاب یا راه اندازی نرم افزار کنترل تردد به معنای تأمین امنیت کامل نیست. اگر سطح دسترسی کاربران به درستی تعریف نشود یا مجوزهای قدیمی همچنان فعال باقی بمانند، اطلاعات سازمان در معرض تغییرات غیرمجاز و سوءاستفاده قرار می گیرد.
به همین دلیل، ممیزی دسترسی در سیستم کنترل تردد باید به صورت دوره ای انجام شود. در این فرایند مشخص می شود چه افرادی به سامانه دسترسی دارند، هر کاربر چه عملیاتی می تواند انجام دهد، کدام مجوزها دیگر ضرورتی ندارند و آیا فعالیت مدیران و اپراتورها مطابق سیاست های امنیتی سازمان است یا خیر.
ممیزی دسترسی در سیستم کنترل تردد چیست؟
ممیزی دسترسی (User Access Audit) فرایندی برای بررسی، ارزیابی و تأیید مجوزهای کاربران در یک سامانه نرم افزاری یا سخت افزاری است. هدف اصلی این فرایند اطمینان از این موضوع است که هر فرد فقط به اطلاعات و امکانات موردنیاز برای انجام وظایف شغلی خود دسترسی داشته باشد.
برای مثال، در یک شرکت با ۲۰۰ کارمند ممکن است افراد مختلفی از سامانه کنترل تردد استفاده کنند:
- مدیر منابع انسانی برای مشاهده گزارش های حضور و غیاب و بررسی کارکرد کارکنان
- مسئول حراست برای نظارت بر ورود و خروج افراد
- مدیر فناوری اطلاعات برای مدیریت کاربران، تنظیمات و تجهیزات
- مدیر واحد برای مشاهده اطلاعات کارکنان زیرمجموعه خود
- اپراتور دستگاه حضور و غیاب برای بررسی وضعیت دستگاه ها و اطلاعات ثبت شده
این افراد نباید الزاماً دسترسی یکسانی داشته باشند. برای نمونه، اپراتور دستگاه نیازی به مشاهده اطلاعات حقوق و دستمزد یا حذف حساب های مدیریتی ندارد. همچنین مدیر یک شعبه نباید بدون مجوز بتواند اطلاعات تردد تمام شعب سازمان را تغییر دهد.
بنابراین، ممیزی دسترسی مشخص می کند آیا مجوزهای تعریف شده با مسئولیت واقعی افراد مطابقت دارند یا خیر.

چرا باید دسترسی کاربران سامانه کنترل تردد را ممیزی کنیم؟
با افزایش تعداد کارکنان، شعب و تجهیزات، مدیریت مجوزها پیچیده تر می شود. در بسیاری از سازمان ها، کاربران جدید به سامانه اضافه می شوند، مسئولیت افراد تغییر می کند و برخی کارکنان نیز سازمان را ترک می کنند؛ اما دسترسی های قبلی همیشه به موقع اصلاح نمی شوند.
مهم ترین دلایل انجام ممیزی عبارت اند از:
۱. جلوگیری از دسترسی غیرمجاز به اطلاعات
اطلاعات ورود و خروج کارکنان می تواند شامل ساعت تردد، وضعیت حضور، تأخیر، غیبت، مرخصی و سایر داده های سازمانی باشد. اگر همه کاربران بتوانند به این اطلاعات دسترسی داشته باشند، احتمال مشاهده یا تغییر غیرمجاز اطلاعات افزایش پیدا می کند.
۲. شناسایی حساب های کاربری غیرفعال
حساب کاربری کارکنانی که از سازمان خارج شده اند یا دیگر با سامانه کار نمی کنند، باید بررسی و در صورت نیاز غیرفعال شود. باقی ماندن این حساب ها می تواند یک نقطه ضعف امنیتی ایجاد کند.
۳. جلوگیری از سوءاستفاده از دسترسی مدیریتی
حساب های دارای دسترسی کامل، امکان تغییر تنظیمات، تعریف کاربران، اصلاح اطلاعات و مدیریت بخش های مختلف سامانه را دارند. تعداد این حساب ها باید محدود باشد و فعالیت آن ها تحت نظارت قرار گیرد.
۴. افزایش دقت گزارش های حضور و غیاب
اگر افراد غیرمجاز بتوانند اطلاعات تردد را اصلاح یا حذف کنند، گزارش های نهایی ممکن است با واقعیت مطابقت نداشته باشند. کنترل مجوزها به حفظ اعتبار اطلاعات مورد استفاده در محاسبه کارکرد کارکنان کمک می کند.
۵. افزایش قابلیت پیگیری فعالیت کاربران
ثبت رویدادها و گزارش فعالیت کاربران باعث می شود در صورت مشاهده تغییر غیرعادی، بتوان مشخص کرد چه کسی، در چه زمانی و چه عملیاتی را انجام داده است.
مراحل ممیزی دسترسی کاربران در سامانه کنترل تردد
برای انجام ممیزی مؤثر، بهتر است یک فرایند مشخص تعریف شود. انجام بررسی های پراکنده بدون ثبت نتایج، نمی تواند تصویر دقیقی از وضعیت امنیتی سامانه ارائه دهد.
مرحله اول: تهیه فهرست کامل کاربران سامانه
ابتدا باید تمام حساب های کاربری فعال و غیرفعال استخراج شوند. این فهرست باید شامل اطلاعاتی مانند نام کاربر، شناسه، واحد سازمانی، نقش، وضعیت حساب و تاریخ آخرین فعالیت باشد.
در این مرحله فقط کارکنان را بررسی نکنید. حساب های مدیر سیستم، اپراتورها، پیمانکاران، شرکت پشتیبانی و کاربران موقت نیز باید در فهرست قرار بگیرند.
موارد زیر را بررسی کنید:
- آیا کاربر همچنان در سازمان فعالیت دارد؟
- آیا حساب کاربری به شخص مشخصی اختصاص دارد؟
- آیا چند نفر از یک حساب مشترک استفاده می کنند؟
- آیا حساب های قدیمی یا بدون استفاده فعال هستند؟
- آیا حساب های مدیریتی بیش از نیاز سازمان ایجاد شده اند؟
استفاده از حساب های مشترک برای مدیران و اپراتورها توصیه نمی شود؛ زیرا در صورت بروز خطا یا تغییر غیرمجاز، شناسایی فرد مسئول دشوار خواهد بود.
مرحله دوم: بررسی سطح دسترسی هر کاربر
پس از تهیه فهرست کاربران، باید مشخص شود هر حساب به کدام بخش ها و امکانات سامانه دسترسی دارد.
سطح دسترسی ممکن است شامل مشاهده اطلاعات، ثبت داده، ویرایش، حذف، تأیید درخواست ها، مدیریت تجهیزات و تنظیمات امنیتی باشد.
برای مثال، کاربر واحد منابع انسانی ممکن است مجاز به مشاهده و اصلاح برخی اطلاعات پرسنلی باشد؛ اما حذف کاربران یا تغییر تنظیمات امنیتی باید در اختیار مدیر مجاز سیستم قرار بگیرد.
در این مرحله باید اصل حداقل دسترسی (Least Privilege) رعایت شود؛ یعنی هر کاربر فقط مجوزهایی را دریافت کند که برای انجام وظایف خود به آن ها نیاز دارد.
مرحله سوم: مقایسه مجوزها با وظایف سازمانی
داشتن یک فهرست از مجوزها کافی نیست. باید بررسی شود که این مجوزها با وظایف واقعی افراد مطابقت دارند.
برای مثال، اگر کارمندی از واحد حراست به بخش اداری منتقل شده باشد، ممکن است دیگر نیازی به مشاهده گزارش های امنیتی یا مدیریت دسترسی درب ها نداشته باشد.
همچنین اگر یک مدیر از سازمان خارج شده باشد، مجوزهای مدیریتی او باید مطابق فرایند خروج کارکنان لغو شود.
در این مرحله بهتر است مدیر هر واحد، فهرست دسترسی کارکنان زیرمجموعه خود را بررسی و تأیید کند.
مرحله چهارم: بررسی گزارش فعالیت ها و لاگ های سامانه
یکی از مهم ترین بخش های ممیزی، بررسی گزارش فعالیت کاربران یا Audit Log است.
این گزارش باید تا حد امکان اطلاعات زیر را در اختیار مدیر سیستم قرار دهد:
- نام یا شناسه کاربری که عملیات را انجام داده است
- نوع عملیات انجام شده
- زمان دقیق انجام عملیات
- اطلاعات مربوط به تغییرات ایجادشده
- وضعیت موفق یا ناموفق بودن عملیات
- آدرس IP یا اطلاعات نشست کاربر، در صورت پشتیبانی سامانه
به عنوان مثال، اگر یک کاربر در ساعت غیراداری سطح دسترسی یک کارمند را تغییر داده باشد، باید بتوان این رویداد را در گزارش فعالیت ها مشاهده و بررسی کرد.
ثبت فعالیت هایی مانند ایجاد حساب کاربری، حذف اطلاعات، تغییر نقش، تغییر رمز عبور و اصلاح ترددها اهمیت زیادی دارد.
مرحله پنجم: شناسایی و اصلاح دسترسی های غیرضروری
پس از بررسی کاربران، نقش ها و گزارش فعالیت ها، باید مجوزهای غیرضروری شناسایی شوند.
موارد زیر در این مرحله اهمیت دارند:
- غیرفعال سازی حساب کارکنان خارج شده از سازمان
- حذف دسترسی های اضافی مدیران و اپراتورها
- اصلاح مجوز کارکنانی که واحد یا سمت آن ها تغییر کرده است
- محدود کردن دسترسی پیمانکاران و کاربران موقت
- تغییر رمز عبور حساب های مشکوک
- بررسی و اصلاح دسترسی های مدیریتی غیرضروری
توجه داشته باشید که تغییر مجوزها باید با تأیید مسئول مربوطه انجام شود و نتیجه هر تغییر نیز در سوابق ممیزی ثبت شود.
مرحله ششم: ثبت نتایج و برنامه ریزی برای ممیزی بعدی
در پایان باید نتایج ممیزی مستند شوند. این گزارش می تواند شامل تعداد کاربران بررسی شده، حساب های غیرفعال، دسترسی های اصلاح شده، موارد مشکوک و اقدامات انجام شده باشد.
همچنین بهتر است زمان ممیزی بعدی مشخص شود تا بررسی مجوزها به یک اقدام موردی و فراموش شدنی تبدیل نشود.
جدول سطح دسترسی کاربران در سیستم کنترل تردد
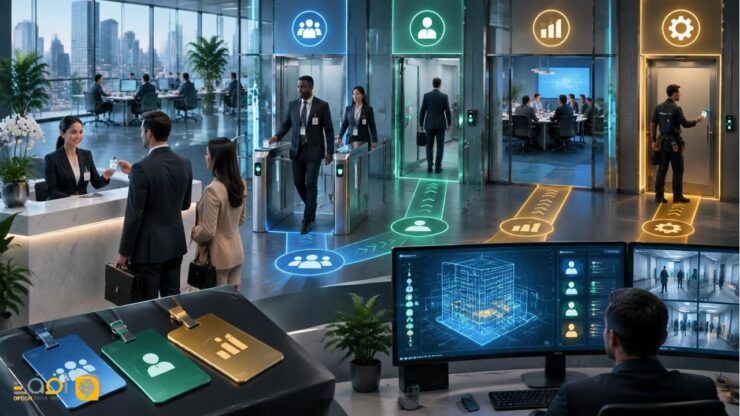
یکی از روش های مناسب برای جلوگیری از اعطای مجوزهای غیرضروری، تعریف نقش های سازمانی است. در این روش، به جای تعیین جداگانه تمام مجوزها برای هر فرد، نقش های مشخصی تعریف می شود و هر کاربر متناسب با مسئولیت خود در یکی از این گروه ها قرار می گیرد.
جدول زیر نمونه ای از ساختار پیشنهادی دسترسی کاربران است:
| نقش کاربری | مشاهده گزارش ها | ویرایش اطلاعات | مدیریت کاربران | تنظیمات سامانه |
| مدیر سیستم | کامل | کامل | کامل | کامل |
| مدیر منابع انسانی | گزارش های مجاز | محدود | محدود | ندارد |
| مدیر واحد | اطلاعات زیرمجموعه | محدود | ندارد | ندارد |
| مسئول حراست | گزارش تردد | محدود | محدود | ندارد |
| اپراتور | گزارش های عملیاتی | محدود | ندارد | ندارد |
| حسابرس | فقط مشاهده | ندارد | ندارد | ندارد |
این جدول یک الگوی عمومی است و باید با ساختار سازمان، قوانین داخلی و قابلیت های واقعی نرم افزار تطبیق داده شود.
بهتر است دسترسی مدیران نیز تفکیک شود؛ برای مثال، مدیر منابع انسانی بتواند اطلاعات کارکرد را مشاهده کند، اما امکان حذف سوابق ثبت شده تردد را نداشته باشد.
چه گزارش هایی برای ممیزی دسترسی کاربران ضروری هستند؟
یک سامانه کنترل تردد مناسب باید امکان استخراج گزارش های قابل بررسی را فراهم کند. این گزارش ها به مدیران کمک می کنند وضعیت دسترسی کاربران را بدون بررسی دستی تمام فعالیت ها ارزیابی کنند.
| نوع گزارش | اطلاعات موردنیاز | کاربرد در ممیزی |
| گزارش کاربران | نام، شناسه، نقش و وضعیت حساب | شناسایی حساب های فعال و غیرفعال |
| گزارش تغییرات دسترسی | کاربر، نوع تغییر و زمان آن | بررسی تغییر مجوزها |
| گزارش ورود به سامانه | زمان، وضعیت ورود و اطلاعات نشست | شناسایی ورودهای غیرعادی |
| گزارش عملیات مدیریتی | ایجاد، حذف و ویرایش اطلاعات | کنترل فعالیت مدیران |
| گزارش تغییرات تردد | اصلاح، حذف یا ثبت دستی تردد | بررسی صحت اطلاعات حضور و غیاب |
| گزارش دستگاه ها | وضعیت ارتباط و رویدادهای تجهیزات | شناسایی اختلالات و رویدادهای غیرعادی |
وجود گزارش های دقیق، به ویژه برای سازمان هایی که چند مدیر، اپراتور یا شعبه دارند، اهمیت بیشتری پیدا می کند.
هر چند وقت یک بار باید ممیزی دسترسی انجام شود؟
زمان بندی ممیزی به تعداد کاربران، حساسیت اطلاعات، ساختار سازمان و میزان تغییرات نیروی انسانی بستگی دارد.
یک برنامه پیشنهادی برای سازمان ها می تواند به شکل زیر باشد:
| زمان ممیزی | اقدامات پیشنهادی |
| روزانه | بررسی هشدارهای امنیتی و ورودهای مشکوک |
| ماهانه | بررسی حساب های غیرفعال و تغییرات مهم دسترسی |
| فصلی | بازبینی کامل نقش ها و مجوزهای کاربران |
| هنگام تغییر سمت | اصلاح دسترسی متناسب با مسئولیت جدید |
| هنگام خروج کارمند | غیرفعال سازی حساب و لغو مجوزها |
| پس از رخداد امنیتی | بررسی فوری حساب ها و فعالیت های مرتبط |
این برنامه یک الگوی اجرایی پیشنهادی است، نه یک بازه زمانی یکسان برای تمام سازمان ها. در محیط های حساس، بررسی حساب های مدیریتی و دسترسی های پرخطر باید با فاصله زمانی کوتاه تری انجام شود.
اشتباهات رایج در مدیریت دسترسی سامانه کنترل تردد
بسیاری از مشکلات امنیتی به دلیل ضعف در تعریف نقش ها و مدیریت حساب ها ایجاد می شوند. مهم ترین اشتباهاتی که باید از آن ها جلوگیری کرد عبارت اند از:
۱. اختصاص دسترسی کامل به همه مدیران: مدیر بودن به معنای نیاز داشتن به تمام امکانات سامانه نیست. بهتر است مجوزها بر اساس وظایف واقعی تفکیک شوند.
۲. استفاده از حساب کاربری مشترک: هر کاربر باید حساب اختصاصی داشته باشد تا امکان پیگیری فعالیت ها فراهم شود.
۳. فراموش کردن حساب کارکنان خارج شده: فرایند قطع همکاری باید شامل لغو دسترسی نرم افزاری و سخت افزاری نیز باشد.
۴. نادیده گرفتن گزارش فعالیت ها: اگر سامانه فقط اطلاعات ورود و خروج را ثبت کند و سوابق تغییرات مدیریتی را نگهداری نکند، بررسی برخی تخلفات دشوار خواهد بود.
۵. نداشتن برنامه ممیزی منظم: بررسی دسترسی ها نباید فقط پس از بروز مشکل انجام شود.
۶. بی توجهی به دسترسی پیمانکاران: حساب های موقت پشتیبانی و سرویس دهندگان نیز باید دارای مجوز محدود و زمان اعتبار مشخص باشند.
هنگام خرید سیستم کنترل تردد به چه قابلیت هایی توجه کنیم؟
ممیزی دسترسی زمانی آسان تر و دقیق تر انجام می شود که نرم افزار از ابتدا امکانات مناسبی برای مدیریت کاربران، ثبت رویدادها و گزارش گیری داشته باشد.
به همین دلیل، هنگام خرید سیستم کنترل تردد نباید تنها به تعداد کاربران قابل پشتیبانی، نوع دستگاه یا روش احراز هویت توجه کرد. امکانات مدیریتی و امنیتی نرم افزار نیز باید بررسی شوند.
مهم ترین قابلیت های پیشنهادی عبارت اند از:
۱. تعریف نقش ها و سطوح دسترسی
سامانه باید امکان ایجاد نقش های مختلف مانند مدیر سیستم، مدیر منابع انسانی، اپراتور، مسئول حراست و حسابرس را فراهم کند. همچنین بهتر است بتوان مجوزهای مشاهده، ثبت، ویرایش، حذف و تأیید را به صورت مجزا تعریف کرد.
۲. ثبت تاریخچه فعالیت کاربران
قابلیت Audit Log باید امکان مشاهده عملیات انجام شده توسط کاربران را فراهم کند. این ویژگی برای پیگیری تغییرات اطلاعات، اصلاح ترددها و فعالیت حساب های مدیریتی ضروری است.
۳. محدودسازی دسترسی بر اساس شعبه و واحد سازمانی
در سازمان های چندشعبه ای، هر مدیر باید بتواند اطلاعات محدوده مسئولیت خود را مشاهده کند. دسترسی سراسری باید فقط به افراد مجاز اختصاص داده شود.
۴. مدیریت زمان و محدوده تردد
سیستم کنترل تردد باید متناسب با نیاز سازمان امکان تعریف مجوزهای زمانی، گروه های دسترسی و محدوده های مجاز را فراهم کند. برای مثال، ممکن است دسترسی یک پیمانکار فقط در روزهای مشخص و ساعات کاری تعیین شده فعال باشد.
۵. امکان غیرفعال سازی سریع کاربران
هنگام خروج کارکنان یا پایان همکاری پیمانکاران، امکان قطع دسترسی به سامانه و تجهیزات متصل باید به سادگی فراهم باشد.
۶. گزارش گیری و خروجی اطلاعات
امکان دریافت گزارش های قابل فیلتر و خروجی گرفتن از اطلاعات به مدیران کمک می کند ممیزی های دوره ای را با دقت بیشتری انجام دهند.
۷. امنیت ورود به پنل مدیریتی
قابلیت هایی مانند رمز عبور قوی، محدودیت تلاش های ناموفق، مدیریت نشست ها، ثبت ورودهای ناموفق و در صورت پشتیبانی، احراز هویت چندمرحله ای، می توانند امنیت پنل مدیریت را افزایش دهند.
تفاوت دستگاه حضور و غیاب با سیستم کنترل تردد در ممیزی دسترسی چیست؟
دستگاه حضور و غیاب معمولاً وظیفه ثبت ورود و خروج کارکنان را از طریق روش هایی مانند تشخیص چهره، اثر انگشت، کارت یا رمز عبور بر عهده دارد. در مقابل، سیستم کنترل تردد می تواند علاوه بر ثبت رویدادها، مجوز ورود افراد به درب ها، اتاق ها، طبقات و بخش های مختلف را نیز مدیریت کند.
البته این دو راهکار در بسیاری از سازمان ها به صورت یکپارچه مورد استفاده قرار می گیرند.
| معیار مقایسه | دستگاه حضور و غیاب | سیستم کنترل تردد |
| ثبت ورود و خروج | بله | بله، متناسب با تجهیزات |
| محاسبه کارکرد | با نرم افزار مرتبط | در صورت یکپارچگی |
| کنترل مجوز ورود به فضاها | محدود یا وابسته به مدل | از قابلیت های اصلی |
| تعریف گروه های دسترسی | وابسته به قابلیت دستگاه و نرم افزار | معمولاً گسترده تر |
| مدیریت درب و گیت | وابسته به مدل و تجهیزات | قابلیت اصلی |
| ممیزی فعالیت کاربران | وابسته به نرم افزار | با امکانات ثبت رویداد و گزارش |
بنابراین، اگر هدف سازمان فقط محاسبه ساعت کاری و کارکرد کارکنان باشد، خرید دستگاه حضور و غیاب همراه با نرم افزار مناسب می تواند پاسخ گوی نیاز باشد. اما اگر مدیریت ورود به فضاهای مختلف، کنترل مجوزها، نظارت بر تردد افراد و بررسی فعالیت اپراتورها اهمیت دارد، باید به سراغ یک سیستم کنترل تردد کامل تر رفت.
چرا انتخاب نرم افزار مناسب در امنیت سیستم کنترل تردد اهمیت دارد؟
تجهیزات سخت افزاری به تنهایی نمی توانند تمام نیازهای مدیریتی و امنیتی سازمان را برطرف کنند. برای مدیریت دقیق کاربران، لازم است دستگاه ها با نرم افزاری ارتباط داشته باشند که امکان تعریف نقش، مدیریت مجوزها، مشاهده گزارش ها و ثبت تغییرات را فراهم کند.
برای مثال، تصور کنید یک سازمان چند شعبه دارد و در هر شعبه یک مدیر مسئول بررسی ورود و خروج کارکنان است. اگر نرم افزار امکان محدودسازی دسترسی بر اساس شعبه را نداشته باشد، احتمال مشاهده یا تغییر اطلاعات سایر واحدها افزایش پیدا می کند.
همچنین اگر گزارش فعالیت مدیران در سامانه ثبت نشود، بررسی اینکه چه کسی اطلاعات یک کارمند را اصلاح کرده است دشوار خواهد بود.
به همین دلیل، پیش از خرید سیستم کنترل تردد بهتر است یک سناریوی واقعی از فرایندهای سازمان تهیه کنید و از تأمین کننده بخواهید قابلیت های نرم افزار را در قالب دمو نمایش دهد.
چک لیست نهایی ممیزی دسترسی کاربران
برای اینکه فرایند ممیزی به صورت منظم و قابل پیگیری انجام شود، می توانید از چک لیست زیر استفاده کنید:
فهرست تمام کاربران و حساب های مدیریتی استخراج شده است.
هویت و مسئولیت هر کاربر مشخص است.
سطح دسترسی کاربران با وظایف شغلی آن ها مطابقت دارد.
حساب های کارکنان خارج شده غیرفعال شده اند.
حساب های مشترک و غیرضروری شناسایی شده اند.
دسترسی پیمانکاران و کاربران موقت محدود شده است.
دسترسی مدیران شعبه به اطلاعات سایر شعب بررسی شده است.
گزارش ورودهای موفق و ناموفق بررسی شده است.
سوابق تغییرات و اصلاح اطلاعات تردد قابل پیگیری است.
دسترسی های مدیریتی و حساس بازبینی شده اند.
نتایج ممیزی ثبت و برای بررسی بعدی نگهداری شده اند.
خرید سیستم کنترل تردد؛ انتخابی برای مدیریت دقیق تر و امنیت بیشتر
اگر سازمان شما به دنبال مدیریت یکپارچه ورود و خروج کارکنان، کنترل مجوزهای دسترسی و نظارت بر فعالیت کاربران است، انتخاب یک سامانه مناسب اهمیت زیادی دارد.
هنگام خرید سیستم کنترل تردد، علاوه بر نوع دستگاه، روش احراز هویت و تعداد کاربران، قابلیت های نرم افزاری را نیز بررسی کنید. امکان تعریف سطوح دسترسی، مدیریت کاربران، ثبت تاریخچه فعالیت ها، گزارش گیری دقیق و محدودسازی دسترسی شعب از جمله ویژگی هایی هستند که در مدیریت حرفه ای تردد اهمیت دارند.
همچنین اگر هدف شما مدیریت ساعت کاری، تأخیر، غیبت، اضافه کاری و گزارش کارکرد کارکنان است، خرید حضور و غیاب باید همراه با بررسی قابلیت های نرم افزار و سازگاری آن با نیازهای منابع انسانی انجام شود.
پیش از تصمیم گیری نهایی، بهتر است از فروشنده بخواهید یک سناریوی واقعی را اجرا کند؛ برای مثال، تعریف مدیر جدید، محدود کردن دسترسی یک اپراتور، غیرفعال کردن کاربر خارج شده و مشاهده گزارش تغییرات را در دمو بررسی کنید.
انتخاب درست دستگاه حضور و غیاب و نرم افزار کنترل تردد، علاوه بر ساده سازی مدیریت ورود و خروج، امکان نظارت دقیق تر بر کاربران و افزایش امنیت اطلاعات سازمان را فراهم می کند.
سوالات متداول
۱. ممیزی دسترسی در سیستم کنترل تردد چیست؟
ممیزی دسترسی فرایند بررسی حساب های کاربری، نقش ها و مجوزهای افراد در سامانه است. هدف آن اطمینان از این است که هر فرد فقط به امکانات و اطلاعات موردنیاز خود دسترسی داشته باشد.
۲. چه افرادی باید به پنل مدیریت سیستم کنترل تردد دسترسی داشته باشند؟
دسترسی مدیریتی باید به تعداد محدودی از افراد مسئول مانند مدیر سیستم یا کارشناسان مجاز فناوری اطلاعات اختصاص داده شود. مدیران منابع انسانی، اپراتورها و مسئولان حراست بهتر است فقط مجوزهای مرتبط با وظایف خود را دریافت کنند.
۳. هر چند وقت یک بار باید سطح دسترسی کاربران بررسی شود؟
برای بسیاری از سازمان ها، بازبینی فصلی می تواند نقطه شروع مناسبی باشد. بااین حال، حساب های حساس باید در فاصله های کوتاه تری بررسی شوند و هنگام تغییر سمت یا خروج کارمند، مجوزها بلافاصله بازبینی شوند.
۴. گزارش Audit Log در سامانه کنترل تردد چه کاربردی دارد؟
این گزارش تاریخچه فعالیت کاربران را ثبت می کند؛ از جمله ورود به پنل، تغییر اطلاعات، ایجاد یا حذف حساب و اصلاح مجوزها. با استفاده از آن می توان فعالیت های غیرعادی را شناسایی و مسئول هر تغییر را پیگیری کرد.
۵. هنگام خرید سیستم کنترل تردد چه قابلیت های امنیتی اهمیت بیشتری دارند؟
تعریف نقش های مختلف، محدودسازی سطح دسترسی، ثبت تاریخچه فعالیت کاربران، گزارش ورودهای ناموفق، مدیریت حساب های غیرفعال و امکان محدودسازی دسترسی بر اساس شعبه و زمان از مهم ترین قابلیت ها هستند.
۶. آیا دستگاه حضور و غیاب به تنهایی برای ممیزی دسترسی کافی است؟
خیر، دستگاه حضور و غیاب عمدتاً اطلاعات ورود و خروج را ثبت می کند. برای ممیزی کامل کاربران، به نرم افزاری نیاز دارید که امکان مدیریت نقش ها، کنترل مجوزها، ثبت تغییرات و گزارش گیری مدیریتی را فراهم کند.
۷. چگونه دسترسی کارکنان خارج شده از سازمان را قطع کنیم؟
ابتدا حساب کاربری فرد باید در نرم افزار غیرفعال شود. سپس کارت، اثر انگشت، اطلاعات تشخیص چهره و سایر مجوزهای مرتبط با تجهیزات کنترل تردد نیز باید مطابق فرایند امنیتی سازمان لغو شوند.